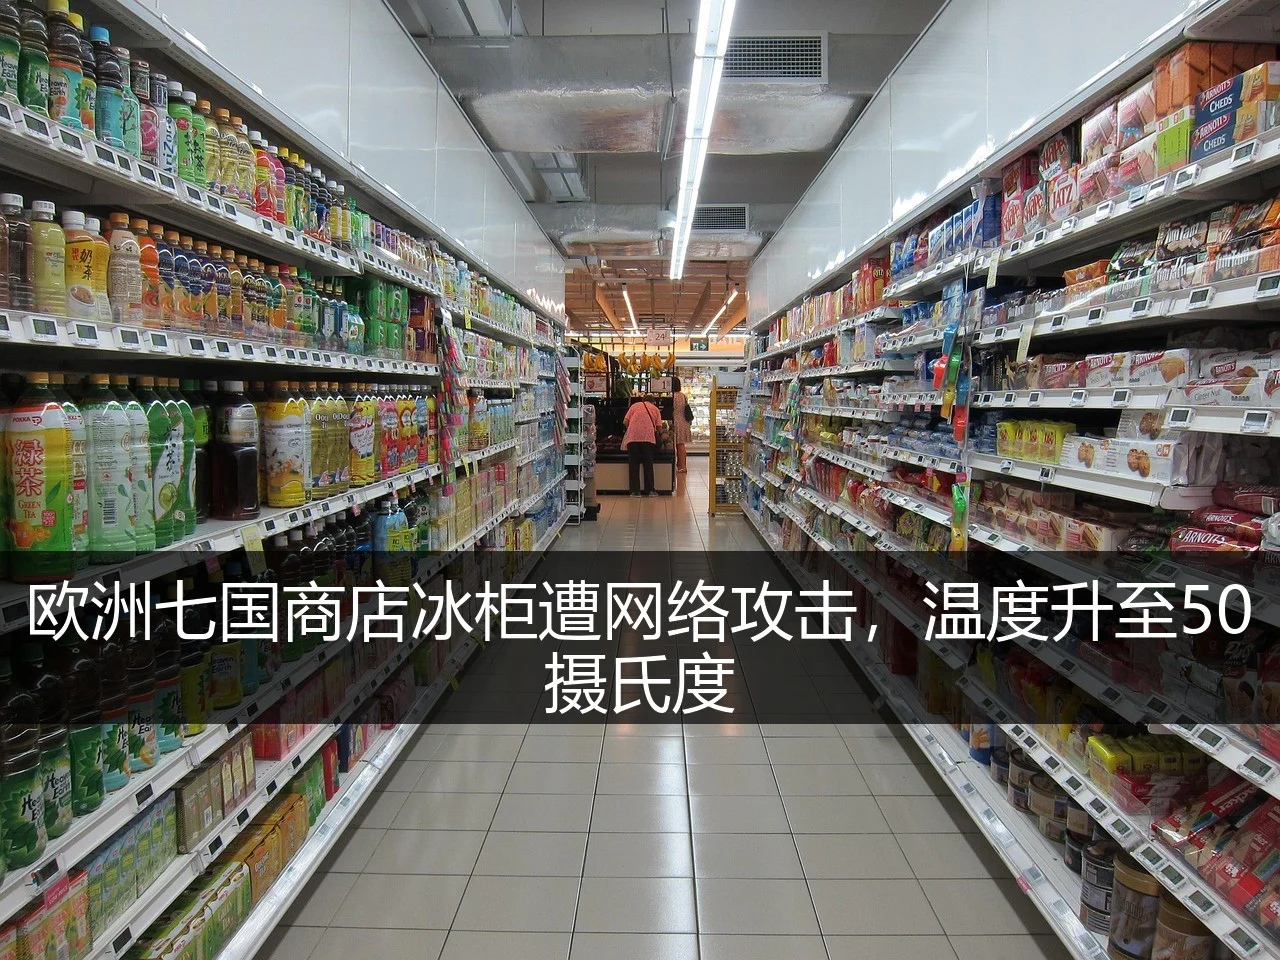
据BBC Business报道,欧洲七个国家的多家商店冰柜遭到网络攻击,冰柜温度一度升至50摄氏度。这一事件把零售业一个容易被忽视的环节推到台前:制冷设备不只是插电运行的硬件,它依赖联网的监控与控制系统,一旦这条链路被侵入,物理世界里的温度就会直接失控。
已核验的信息集中在事件本身——受影响范围覆盖七个欧洲国家的商店,冰柜温度出现异常升高。至于攻击者身份、入侵路径、具体受影响门店数量以及食品损失规模,均未在已核验来源中明确,任何关于“谁干的、怎么进来的”的说法都只能作为待查方向,而非既成事实。
冰柜为什么会成为网络攻击的落点
现代商用冰柜通常不是孤立设备。为了远程监控温度、预警故障、统计能耗,门店会把制冷设备接入管理平台,传感器数据经网关上传,运维人员可以远程调整参数。这套设计提升了效率,也意味着冰柜的运行状态在某种程度上由网络指令决定。
攻击者未必需要直接“弄坏”压缩机。只要能触达温度监控或控制环节,就可能让设备进入异常运行状态,或让告警机制失效,使温度在无人察觉的情况下持续攀升。50摄氏度这一读数之所以值得警惕,是因为它已远超冷藏冷冻所需的温度区间,指向的是控制系统层面的异常,而非普通故障。
从机制上看,这类攻击的成立条件可以拆成三层:设备具备联网与远程可控能力,控制通道的权限校验存在薄弱点,以及告警与人工巡检未能及时覆盖异常。三层同时具备,温度失控才可能从数字世界传导到货架上的商品。反过来看,任何一层被有效阻断,影响面都会收窄,这也为后续防护提供了优先级排序的依据。
温度失控对门店意味着什么
冰柜温度异常升高的直接后果是商品安全风险。冷藏冷冻食品对温度高度敏感,长时间脱离适宜温区后,品质与食用安全都会受到影响。对门店而言,这不仅是货值损失,还涉及下架、报损、消费者告知等一系列处置动作。
更值得关注的是连锁反应。冰柜分布在多个国家的多家商店,说明受影响的可能不是单点设备,而是某种共用的管理方式或连接方式。若多个门店同时出现温度异常,门店员工首先面对的是现场判断难题:这是设备故障,还是系统被侵入?两种情况的处置路径并不相同。
处置边界也需要提前划定。设备故障通常走维修流程,而疑似网络侵入则需要保留日志、隔离网络、评估数据完整性,两者混在一起容易破坏证据。对门店管理者来说,真正可操作的做法是把“温度异常”与“网络异常”并列纳入应急预案,明确谁来判断、谁来隔离、何时上报,而不是等事发后再临时分工。
零售物联网的安全短板在哪里
冰柜这类设备在安全投入上往往处于边缘位置。它们生命周期长、更新慢,优先级通常低于收银系统和客户数据系统,但其联网属性同样构成入口。攻击者若从这些设备切入,可能获得进入门店网络的跳板,或至少制造运营混乱。
另一个短板在于可见性。温度数据是否被篡改、告警是否被屏蔽,往往要等到现场人员发现异常才能确认。这意味着安全团队需要的不只是防火墙,还需要能识别设备行为偏离的监控能力,把“温度曲线异常”与“网络行为异常”放在同一张图上比对。
补短板的顺序同样有讲究。先做网络分段,把制冷设备与核心业务系统隔开,可以限制单点失守后的扩散范围;再做权限收敛,减少远程控制通道的可操作面;最后才是持续监测与演练。这个顺序的依据是成本与收益:分段和权限调整见效快、依赖少,而监测能力需要长期积累基线数据才能发挥作用。
事件披露留下的待解问题
已核验来源只确认了攻击发生与温度升高,没有说明攻击持续多久、是否影响制冷以外的系统、门店是否被迫停业。这些空白决定了事件的实际严重程度,也决定了后续应对应当偏向设备加固还是网络隔离。
对读者而言,重要的不是猜测攻击者动机,而是理解这类事件的成立条件:设备联网、远程可控、告警可被干扰,三者叠加才让温度失控成为可能。缺少任何一环,攻击的影响面都会不同。这也是评估其他零售场景风险时的基本框架。
待解问题本身也提示了观察方法:看后续披露是否区分“设备层”与“平台层”的责任,看企业是否公开受影响门店的处置时间线,看供应商是否调整默认配置与远程访问策略。这些信息比笼统的“已加强安全”更能说明问题是否被真正解决。
后续值得观察的信号
可以关注三个方向:受影响门店是否公开披露处置方式,例如是否对制冷设备网络做隔离或更换连接方案;设备供应商与零售企业是否调整远程运维的权限设计,把温度控制与告警通道分开;以及监管层面是否将商用制冷设备纳入更明确的网络安全要求。
这起事件的核心判断在于,网络攻击的后果已经可以直接体现在物理环境上,冰柜温度升至50摄氏度就是一个具体例证。对零售业来说,制冷设备的联网便利与安全成本需要重新权衡;对消费者来说,值得留意的是门店如何证明冷链在异常之后仍然可靠。